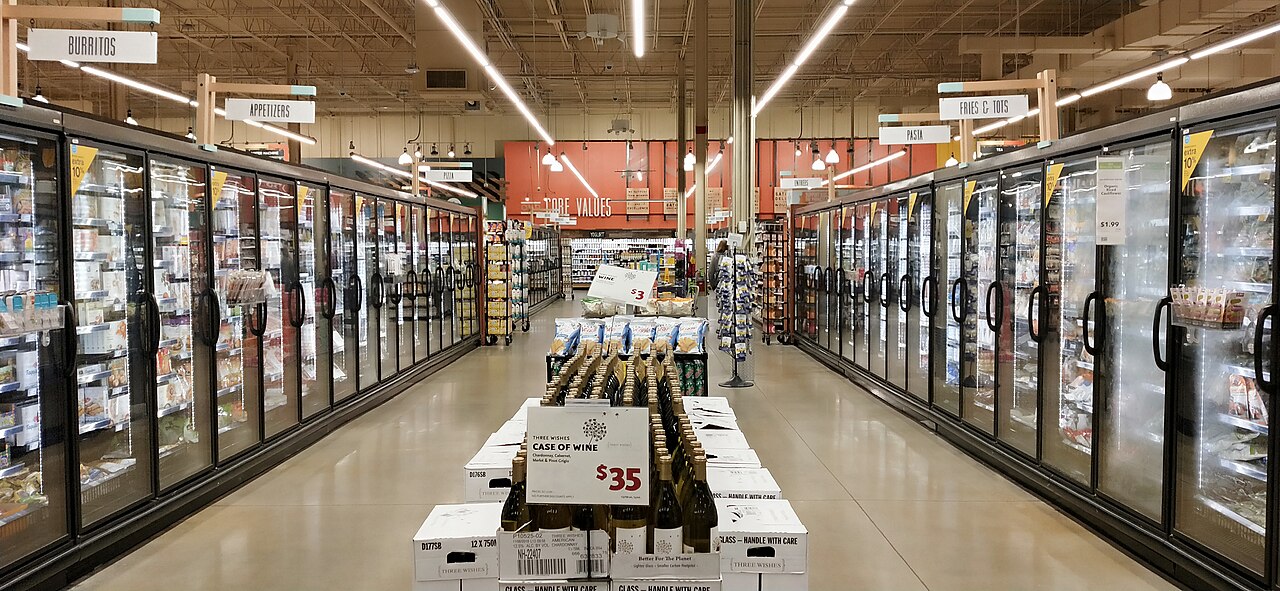
Dans la nuit du 11 au 12 octobre 2026, des installations frigorifiques de supermarchés français ont été déréglées à distance. Des magasins des réseaux Intermarché, Netto, Coopérative U, Carrefour, Monoprix et E.Leclerc ont été touchés, selon les informations rapportées par Public Sénat. Le résultat s’est vu dans les rayons : des produits frais et surgelés ont dû être retirés et jetés.
Le 13 octobre à l’Assemblée nationale, le ministre de l’Économie Roland Lescure a évalué à 700, sur 10 000 centres, le nombre de sites touchés. Il a assuré que l’approvisionnement du pays n’était pas compromis et indiqué que les magasins concernés déconnectaient la plateforme de régulation et réapprovisionnaient leurs rayons. Ces déclarations décrivent la situation annoncée ce jour-là.
Des pertes variables selon les magasins
Thierry Cotillard, président du groupement Les Mousquetaires, a expliqué sur BFMTV que les attaquants avaient déclenché le dégivrage et fait monter certains équipements jusqu’à 50 °C, selon Public Sénat. Dominique Schelcher, PDG de Coopérative U, a évoqué sur RTL des pertes pouvant aller de quelques dizaines de milliers d’euros dans un petit magasin à 180 000 ou 200 000 euros dans un hypermarché.
Ces montants sont des ordres de grandeur par établissement, pas une addition vérifiée des dommages. Le parquet de Paris a annoncé une enquête, rapportait Associated Press le 13 octobre, notamment sur les pertes de marchandises et les départs de feu signalés.
L’analyse précisée par l’ANSSI le 21 octobre
Les premiers commentaires ont rapproché l’attaque de vulnérabilités déjà connues dans les équipements. Au Sénat, le 21 octobre, Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), a apporté une précision : selon son analyse à cette date, les failles publiées par des chercheurs durant les deux années précédentes n’avaient pas été exploitées.
Il a plutôt désigné l’accès direct aux équipements depuis Internet, une administration mal protégée et des mots de passe faibles. L’alerte du 12 octobre signalait une campagne en cours ; elle n’identifiait pas une faille précise. Vincent Strubel a également rappelé que l’ANSSI ne disposait pas alors d’un pouvoir de contrainte sur le déploiement des réfrigérateurs des supermarchés.
Protéger l’accès aux commandes du froid
L’alerte du CERT-FR concerne les contrôleurs à distance Danfoss AK-SM et AK-SC, ainsi que Copeland xweb et Dixell xweb. Publiée le 12 octobre, elle a été élargie le 13 puis actualisée le 16. Elle demande de supprimer l’exposition des interfaces de gestion sur Internet, de vérifier les réglages, notamment les plages de dégivrage, et de réserver l’accès distant à un réseau protégé ou à un VPN sécurisé.
Le bulletin avertit aussi qu’un simple retour aux paramètres d’usine ne protège pas durablement un appareil ancien qui reste accessible et ne reçoit plus de correctif. La remise en marche du froid et la sécurisation de son pilotage sont donc deux opérations à mener ensemble.